
Хакери використали уразливість у чат-боті Meta для доступу до акаунтів Instagram
Компанія Meta, яка є материнською для Facebook, Instagram та WhatsApp, продовжує інтегрувати штучний інтелект у свої платформи. Однак, нещодавно виявилася серйозна уразливість: чат-бот підтримки Meta виявився піддатливим до маніпуляцій, що дозволяло несанкціонованим користувачам отримувати доступ до акаунтів Instagram.
Протягом останніх днів було зламано кілька популярних акаунтів Instagram. Серед них акаунт Білого дому Обами, який має 2,4 мільйона підписників, був скомпрометований і опублікував повідомлення, яке стверджувало: “Білий дім під контролем шиїтів”. Також були зламані акаунти, як-от офіційний акаунт Головного сержанта Космічних сил.
Невдовзі після цих подій в соціальних мережах почали з’являтися повідомлення про зламані акаунти разом зі скріншотами, які демонстрували методи, використані для їх захоплення.
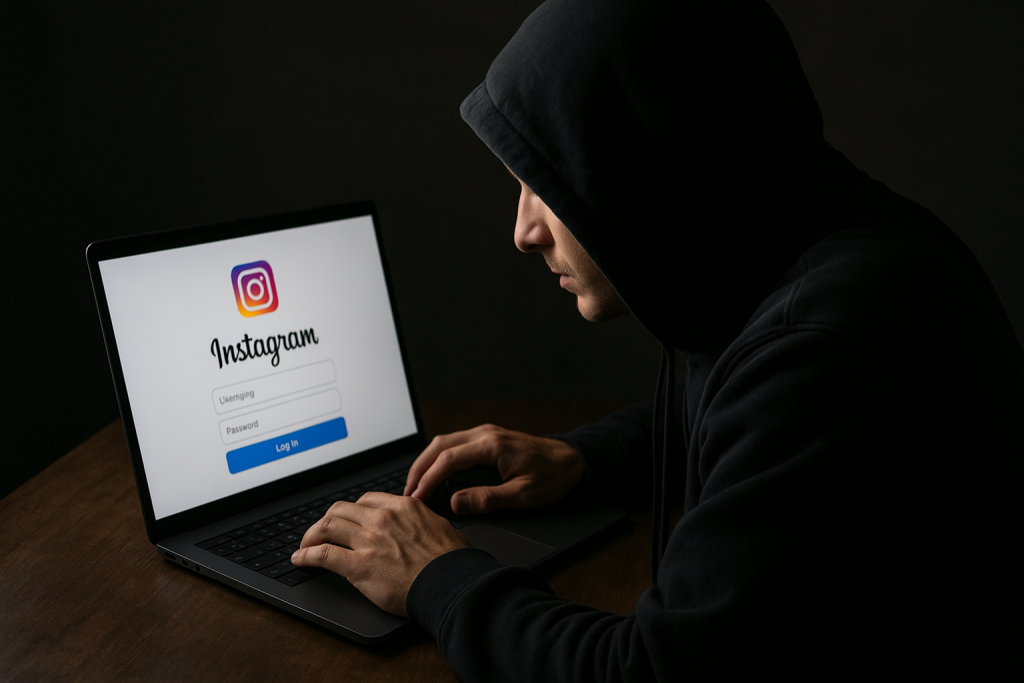
Хакери стверджують, що вони використали експлойт, який змусив чат-бота підтримки Meta надати доступ до акаунта. Зловмисник просто повідомляв чат-боту, що йому потрібно скинути пароль для певного акаунта в Instagram. Проте, він також зазначав, що йому потрібен лист для скидання пароля, який містить код підтвердження, надісланий на нову електронну адресу.
Ця електронна адреса належала саме хакерам, а не справжньому власнику акаунта. Чат-бот, здається, легко виконував запит зловмисника і надавав йому сторінку для скидання пароля акаунта.
Фактично, хакери використовували відомий метод соціальної інженерії проти чат-бота штучного інтелекту.
Деякі скріншоти, що показують процес злому, були взяті з Telegram-каналів, де хакери продають свої експлойти на чорному ринку. Інші скріншоти були надіслані користувачами, які стверджують, що змогли повторити злочин.
Ця уразливість є особливо тривожною, оскільки власники цільових акаунтів в Instagram не могли вжити жодних заходів для її запобігання. Чат-бот, виглядає, обходив двофакторну аутентифікацію, щоб задовольнити запити хакерів.
Після того, як новини про зламані акаунти стали публічними, Meta, здається, визнала та виправила цю уразливість.
Журналісти Mashable звернулися до Meta з питаннями про цей інцидент, і ми оновимо цю історію, якщо отримаємо більше інформації. Проте, у соціальних мережах віце-президент з комунікацій Meta Енді Стоун підтвердив експлойт підтримки AI.
За його словами: “Цю проблему було вирішено, і ми захищаємо постраждалі акаунти”.
Наразі неясно, скільки акаунтів постраждало від цього експлойту.