
Google оштрафували на €403 мільйони за порушення GDPR
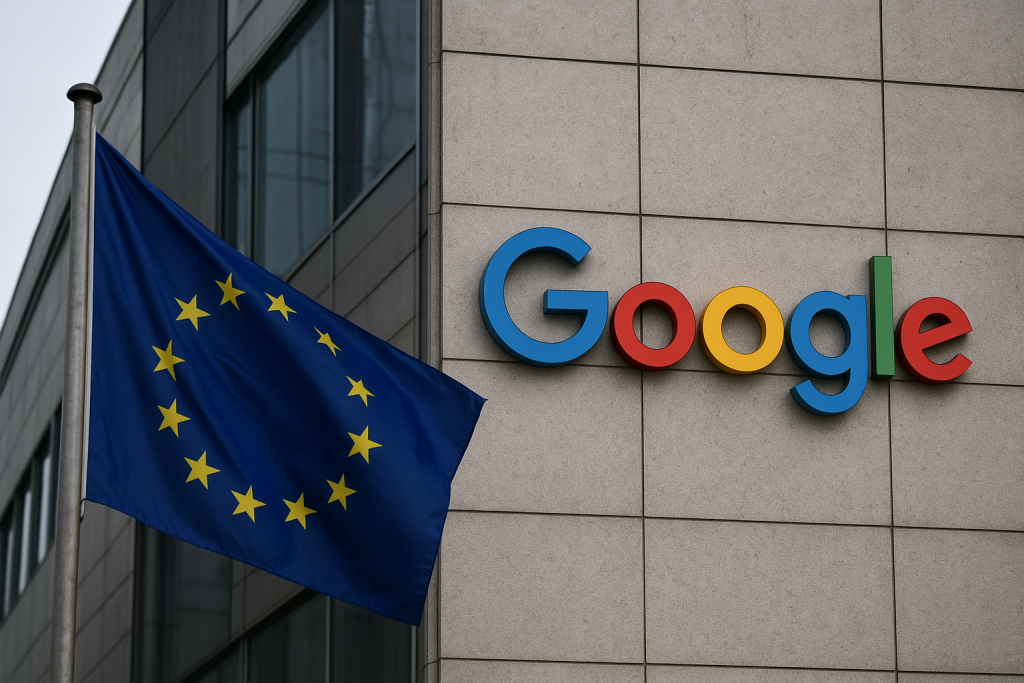
Ірландська Комісія з захисту даних (DPC) наклала штраф у розмірі €403 мільйони на компанію Google за порушення правил захисту даних ЄС. Це рішення стало підсумком шестирічного розслідування, яке виявило, що Google не дотримувався вимог Загального регламенту захисту даних (GDPR) при обробці даних, отриманих у Європейському Союзі.
Розслідування було ініційоване на основі скарг європейських організацій з захисту прав споживачів, зокрема BEUC, які ставили під сумнів легальність обробки даних про місцезнаходження, а також прозорість цієї обробки. DPC зосередилася на функціях, пов’язаних з «діяльністю в мережі та додатках», «історією місцезнаходження» та «точністю місцезнаходження» у період з травня 2018 року по лютий 2020 року. Нещодавно DPC розпочала окреме розслідування платформи X щодо перевірки віку і батьківського контролю.
Функція «діяльність в мережі та додатках» обробляє інформацію про активність користувачів на сервісах Google, тоді як «історія місцезнаходження» відстежує місця, які відвідують користувачі, та обробляє дані про ці місця, активності та маршрути.
DPC виявила, що Google порушив GDPR, не дотримуючись законних вимог до обробки даних про місцезнаходження, не продемонструвавши відповідність регламенту та не виконавши вимоги щодо прозорості.
Заступник комісара DPC Грем Дойл зазначив, що дані про місцезнаходження можуть як приносити користь, так і завдавати шкоди особам. Вони можуть значно покращити функціональність онлайн-сервісів, але також здатні розкрити значну кількість приватної інформації про особу.
«GDPR забезпечує високий рівень захисту персональних даних у межах Європейського економічного простору і вимагає, щоб обробка персональних даних здійснювалася законно, справедливо та прозоро», – сказав Дойл.
У відповідь на це рішення представник Google заявив, що випадок стосується «історичних політик», які були оновлені. Компанія зазначила, що з 2019 року вона значно покращила свої практики і запровадила надійні інструменти для спрощення управління даними про місцезнаходження.
Зокрема, у 2019 році Google представила функцію автоматичного видалення даних, яка дозволяє користувачам автоматично видаляти дані через три, вісімнадцять або тридцять шість місяців. У 2023 році компанія оновила функцію історії місцезнаходження, що дозволяє зберігати часові лінії безпосередньо на пристроях користувачів.
Цей штраф став четвертим найбільшим для DPC з моменту набуття чинності GDPR. У 2023 році Meta отримала найбільший штраф, що становив €1,2 мільярда, за незаконну передачу даних користувачів Facebook із ЄС до США. У минулому році TikTok був оштрафований на €530 мільйонів за передачу персональних даних користувачів до Китаю, а Meta також отримала штраф у €405 мільйонів у 2022 році за публічне розкриття контактних даних дітей, які користувалися бізнес-акаунтами Instagram.